
In der Oberpfalz haben Unbekannte die Kühlanlagen einer Metzgerei manipuliert. Der Vorfall steht möglicherweise im Zusammenhang mit weiteren Cyberangriffen auf Kühl- und Tiefkühlsysteme in Europa. Der Zentralverband der Elektrohandwerke warnt: Ähnliche Schwachstellen stecken in vielen vernetzten Anlagen.
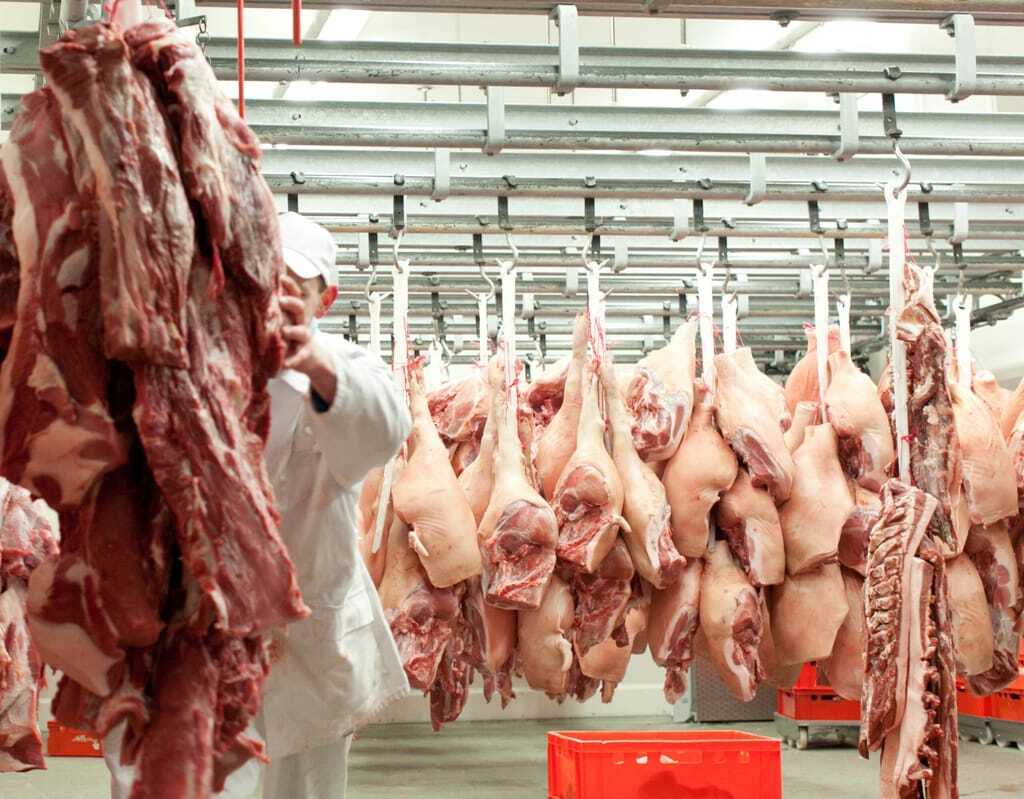
Hacker haben eine Metzgerei im Landkreis Neustadt an der Waldnaab angegriffen und die Temperatur in mehreren Kühlhäusern auf bis zu 150 Grad gestellt. Der Schaden liegt laut Polizei im fünfstelligen Euro-Bereich.
Der Vorfall steht möglicherweise im Zusammenhang mit weiteren Cyberangriffen auf Kühl- und Tiefkühlsysteme in mehreren europäischen Ländern. Betroffen sind vor allem Supermärkte. In einem Markt in Lilienthal bei Bremen fielen Bedientheken, Kühlhäuser und Tiefkühltruhen aus. "Wir mussten Waren im Wert von über 360.000 Euro wegwerfen", sagt Inhaber Daniel Breiding dem Nachrichtendienst dpa.
Bei einem Markt in Wetter-Volmarstein richtete sich der Angriff nach Angaben des Betreibers gegen die Firma, die die Kühlanlagen aus der Ferne wartet. Auch in Frankreich zielten die Angreifer auf einen Technik-Dienstleister. Wer hinter den Attacken steckt, ist bislang unklar.
IT-Verantwortlicher verhindert Schlimmeres
Auch im Fall der bayerischen Metzgerei manipulierten Unbekannte die Systeme, mit denen die Metzgerei ihre Kühlanlagen aus der Ferne steuert und überwacht.
Der IT-Verantwortliche des Betriebs war bereits vor Ort und brachte die Systeme wieder unter Kontrolle. Weil die Manipulation rechtzeitig auffiel, ließ sich ein noch größerer Schaden verhindern, so die Polizei. Die Kriminalpolizei Weiden in der Oberpfalz ermittelt wegen des Verdachts der Datenveränderung, Computersabotage und Sachbeschädigung.
Elektrohandwerk warnt vor weiteren Schwachstellen
Nicht nur Kühlanlagen sind angreifbar, warnt der Zentralverband der Deutschen Elektro- und Informationstechnischen Handwerke (ZVEH). Zuletzt sorgte eine Sicherheitslücke bei Photovoltaik-Wechselrichtern für Schlagzeilen. Über sie waren rund 250.000 Photovoltaik-Anlagen in Deutschland potenziell angreifbar. Laut ZVEH zeigen diese Fälle, wie aus scheinbar einzelnen Schwachstellen durch die Vernetzung Risiken für ganze Gebäudebestände oder Versorgungsstrukturen werden können.
So schützen sich Betriebe – Tipps der Kriminalpolizei
Vorbeugen:
- Hard- und Software aktuell halten, Sicherheitsupdates zügig installieren
- die IT regelmäßig von Fachleuten prüfen und warten lassen
- starke, individuelle Passwörter und, wo möglich, Zwei-Faktor-Authentifizierung nutzen, also eine zusätzliche Bestätigung beim Anmelden, etwa per Code
- Zugriffsrechte regelmäßig überprüfen
- Zugriffe von außen auf das Nötigste beschränken und vor allem Fernzugänge gut absichern
- regelmäßig Sicherungskopien anlegen und getrennt vom Netzwerk aufbewahren
- Mitarbeiterinnen und Mitarbeiter schulen, Phishing-Mails (betrügerische E-Mails) und verdächtige Anhänge zu erkennen
- einen Notfallplan mit Sofortmaßnahmen und Ansprechpartnern erstellen
Im Ernstfall:
- sofort die Polizei rufen und nicht warten, bis der ganze Schaden feststeht
- umgehend IT-Verantwortliche oder einen IT-Dienstleister einschalten
- verdächtige E-Mails, Dateien, Systemmeldungen und Protokolle aufbewahren
- Sofortmaßnahmen mit IT-Fachleuten abstimmen und betroffene Systeme gegebenenfalls vom Netz trennen
- nicht auf eigene Faust löschen oder wiederherstellen, weil sonst Beweise verloren gehen
Die Kriminalpolizei setzt speziell ausgebildete digitale Forensiker ein. Das sind Fachleute, die Spuren auf Computern und in Netzwerken auswerten. Weitere Informationen bietet die Polizeiliche Kriminalprävention in ihrem Ratgeber "Schutz vor Cyberangriffen – IT-Sicherheit für kleine und mittlere Unternehmen".
"Wir nehmen Cyberangriffe vor allem dann wahr, wenn sie spektakuläre Schäden verursachen. Dabei können vergleichbare Schwachstellen in unzähligen weiteren Anlagen bestehen, ohne dass dies Schlagzeilen macht", warnt ZVEH-Hauptgeschäftsführer Alexander Neuhäuser. Smart Homes, Wärmepumpen, Photovoltaik-Anlagen, Ladeeinrichtungen und Gebäudeautomation sind immer stärker miteinander und mit externen Diensten verbunden. Das steigert die Effizienz und ermöglicht neue Dienstleistungen, schafft laut ZVEH aber auch Angriffsmöglichkeiten.
Als typische Schwachstellen nennt der Verband:
- unsichere Internetzugänge
- veraltete Software
- ungeschützte Schnittstellen
- kompromittierte Cloud-Dienste (Online-Dienste)
Solche Schwachstellen können die Funktion ganzer Anlagen beeinträchtigen – ähnliche Bedrohungen können sich an zahlreichen Standorten wiederholen. Der ZVEH fordert deshalb, Cybersicherheit schon bei Planung, Produktauswahl und Vernetzung zu berücksichtigen und nicht erst nach einem Schaden zu reagieren.
Wer ist in der Pflicht?
Für Cybersicherheit sind laut ZVEH Hersteller, Betreiber, Politik und Fachbetriebe gemeinsam verantwortlich.
- Hersteller müssen sichere, wartbare und interoperable Produkte anbieten.
- Betreiber und Kunden sollten nicht nur auf Preis und Funktion achten, sondern auch auf Sicherheitsstandards, Updatefähigkeit und Abhängigkeiten von einzelnen Herstellern.
- E-Handwerke müssen sich als Partner für Planung, Einbindung und Betreuung umfassender mit Cybersicherheit beschäftigen.
Risiko streuen statt überall dieselbe Lösung
Nutzen viele Anlagen dieselbe Steuerung, Software oder Cloud, kann eine einzige Schwachstelle zahlreiche Nutzer treffen. Das Risiko steigt laut ZVEH auch dann, wenn E-Handwerksbetriebe bei allen Kundinnen und Kunden dieselbe proprietäre, also herstellereigene und nicht offene Lösung einbauen.
Laut Neuhäuser muss Cybersicherheit neben Effizienz und Komfort auch bei den Kunden an Bedeutung gewinnen. Die Folgen von Angriffen und des Ausfalls zentraler Komponenten könnten verheerend sein. Risikostreuung sei deshalb ein wichtiger Teil digitaler Widerstandsfähigkeit. Viele verschiedene Hersteller allein genügten aber nicht. Die Systeme müssten unabhängig voneinander funktionieren und dürften nicht dieselben kritischen Schwachstellen teilen.
Offene Standards statt abgeschotteter Herstellerwelten
Damit Lösungen verschiedener Hersteller sicher zusammenarbeiten, braucht es aus Sicht des ZVEH offene, einheitliche Kommunikationsprotokolle und Schnittstellen. Herstellereigene Plattformen erschweren den Austausch von Bauteilen und binden Kunden und Fachbetriebe an einzelne Anbieter. Fachleute sprechen vom "Lock-in-Effekt".
Können Systeme verschiedener Hersteller zusammenarbeiten (Interoperabilität), schafft das laut ZVEH Wahlfreiheit. Zudem erleichtert es Wartung und Betrieb über viele Jahre. Voraussetzung sind geschützte Kommunikation, geregelte Zugriffsrechte, verbindliche Sicherheitsanforderungen und zuverlässige Updates.
Mehr Aufgaben für die E-Handwerke
Mit der Vernetzung reicht die Arbeit der E-Handwerke laut ZVEH weit über die Installation hinaus. Die Betriebe verbinden komplexe Systeme, planen sichere Netzwerke und trennen kritische Bereiche voneinander. Sie erkennen Risiken und betreuen Anlagen über ihre gesamte Lebensdauer, einschließlich Dokumentation, Sicherheitsupdates und Wartung.
Auf diese Entwicklung reagiert seit 2021 der Ausbildungsberuf Elektronikerin und Elektroniker für Gebäudesystemintegration (Gebäudesystemintegrator, kurz GSI). Unabhängig davon fordert der ZVEH, Cybersicherheit und Cyberresilienz in der Qualifizierung sowie in den Dienstleistungen der E-Handwerke künftig noch stärker zu verankern. Der Grund: Die Bedrohungen verändern sich ständig. Hier sieht der Verband auch die Betriebe selbst gefordert.
"An der Vernetzung von Gebäuden und Infrastrukturen führt kein Weg vorbei. Unser Anspruch sollte sein, nicht nur einzelne Geräte zu schützen, sondern ganze Systeme so zu gestalten, dass sie auch im Störungsfall beherrschbar bleiben", sagt Neuhäuser.