
5,8 Terabyte Daten abgeflossen, zwei Millionen Euro Lösegeld gefordert – der Ransomware-Angriff auf den Berliner Senat zeigt, was passiert, wenn Schutzmaßnahmen zu spät greifen. IT-Sicherheitsexperte Thomas Kress erklärt, welche konkreten Schritte Betriebe jetzt umsetzen sollten – von Mehrfaktor-Authentifizierung bis zum richtigen Verhalten im Ernstfall.
Für Firmenchefs ist es die reinste Horrorvorstellung: Auf dem Bildschirm erscheint die Nachricht eines Erpressers. Programme lassen sich nicht mehr ausführen, Dokumente nicht mehr öffnen. Stattdessen die Forderung von Geld, viel Geld. Doch wer garantiert, dass nach einer Zahlung an den Erpresser tatsächlich alle Systeme wieder normal laufen, alle Dokumente noch da sind und man nicht erneut Opfer eines Betrugs wird? Und wie konnte es überhaupt so weit kommen?
Was Berlins Erpressung für Betriebe bedeutet
Was kürzlich den Berliner Senat in Alarmbereitschaft versetzte und bundesweit hohe Wellen schlug, könnte im besten Fall als abschreckendes Beispiel für unzureichende Datensicherheit dienen. Die Erpressergruppe spricht von rund 5,8 Terabyte Datenausbeute, für die sie, laut Darknet-Angaben, etwa zwei Millionen Euro in Bitcoin einfordert. Jetzt, da der Schaden in der Hauptstadt bereits entstanden ist, ist die Rede von unzureichenden Schutzmaßnahmen. Wie konnte ein tagelanger Massenabfluss in dieser Dimension unbemerkt bleiben?
Zunächst einmal ist Berlins Antwort auf den Angriff, nämlich sich auf keine Erpressung einzulassen, die richtige, und zwar in vielerlei Hinsicht. Haben die Erpresser Erfolg mit ihrer Masche, werden sie mit ihren Cyberangriffen nicht aufhören. Zudem ist völlig unklar, was nach einer solchen Zahlung tatsächlich mit den geklauten Daten passiert. Niemand kann garantieren, dass sie von den Tätern vernichtet oder nicht doch für immense Beträge weitergegeben werden. In solch einem Fall wäre die Gefahr längst nicht gebannt, sondern würde schlimmstenfalls erst beginnen. Darum gilt, egal ob privat oder geschäftlich, mit kleinem Betrieb oder großem Unternehmen: Bloß kein Lösegeld zahlen!
Schon kleine Auffälligkeiten ernst nehmen
Thomas Kress, IT-Sicherheitsexperte und Geschäftsführer der Deutschen Cyberkom, interessiert vor allem, was vor der Erpressernachricht geschehen sein muss, sprich: Wie es überhaupt so weit kommen konnte, und gibt praktische Hinweise: "Schon kleinere Auffälligkeiten gehören ernst genommen – ungewöhnliche Anmeldeversuche, plötzlich gesperrte Konten, Sicherheitswarnungen, Programme, die sich unerwartet verhalten, oder Aktivitäten zu ungewöhnlichen Zeiten." Wichtig sei bei solchen Beobachtungen ein zügiger Kontakt zum IT-Dienstleister.
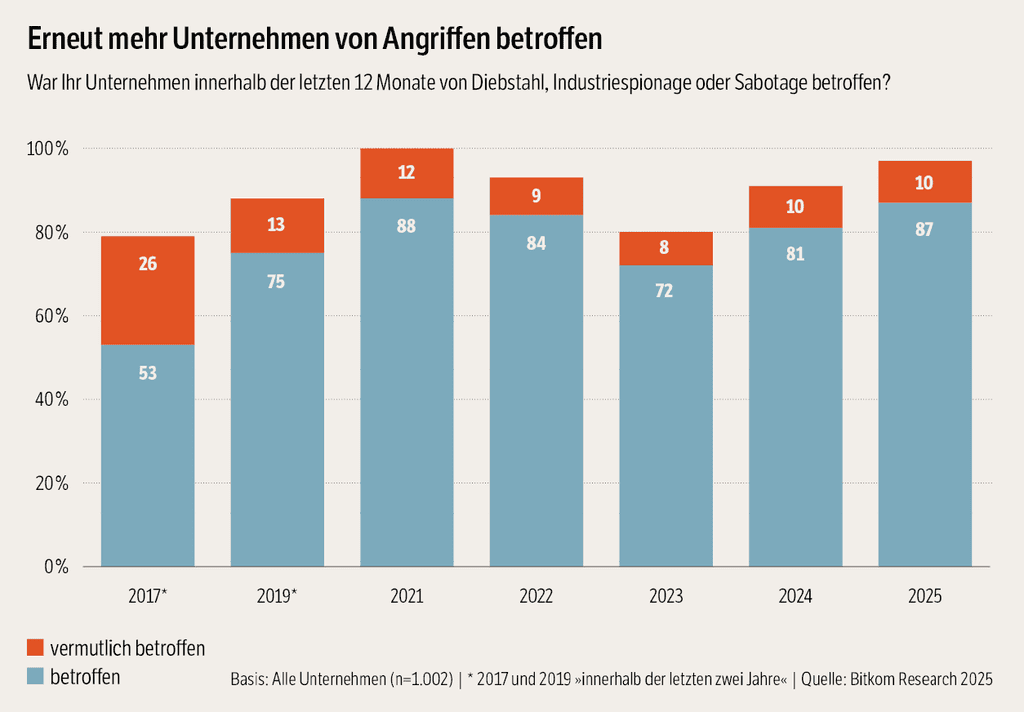
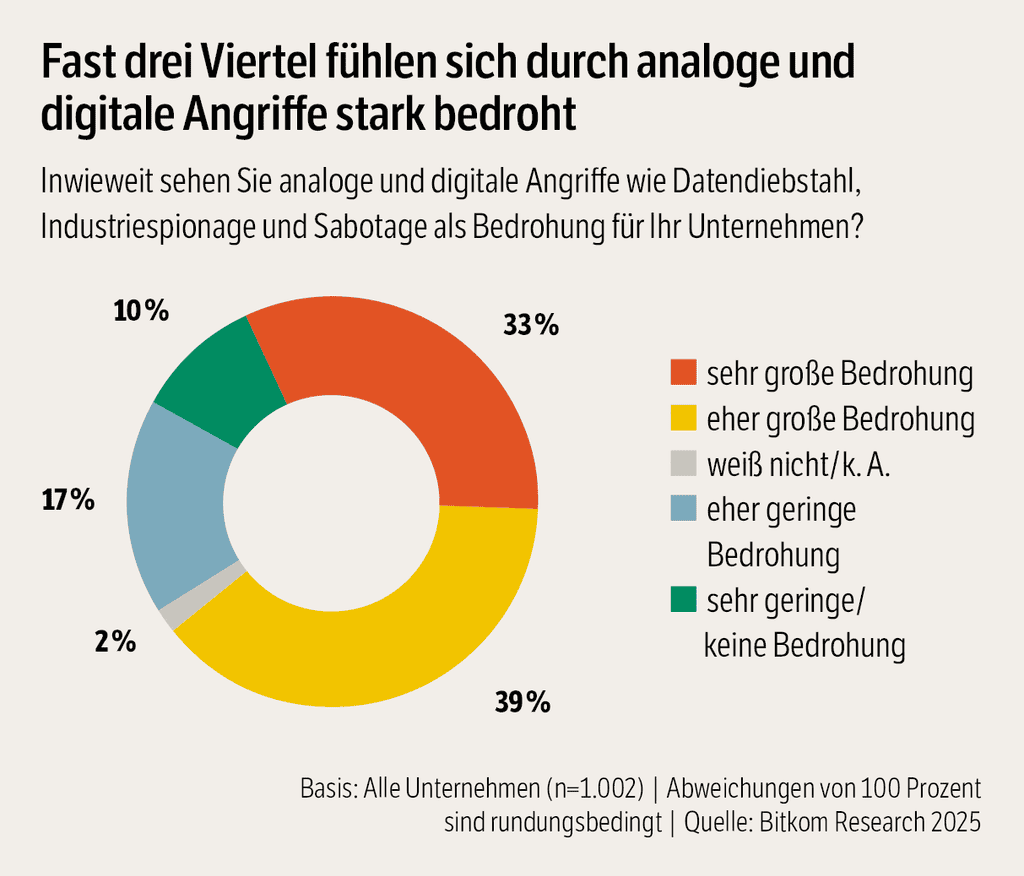
Laut "Wirtschaftsschutz 2026", einer Bitkom-Research-Umfrage geben 67 Prozent der Unternehmen an, in den vergangenen zwölf Monaten Opfer eines Angriffs geworden zu sein.
Damit es gar nicht erst so weit kommt, empfiehlt Kress mehrere Schritte. Erstens: Mehrfaktor-Authentifizierung für E-Mail, Cloud-Dienste, administrative und externe Zugänge. Ein gestohlenes Passwort darf nicht automatisch bedeuten, dass ein Angreifer Zugriff auf das Unternehmen bekommt. Zweitens: ein vernünftiges Back-up. Und mit Back-up meine ich nicht eine Festplatte, die permanent am Rechner hängt. Wenn Ransomware darauf zugreifen kann, kann im schlechtesten Fall die Sicherung gleich mit verschlüsselt werden. Mindestens eine Sicherung muss ausreichend vom laufenden System getrennt und gegen Manipulation geschützt sein. Drittens: testen, ob sich aus diesem Back-up tatsächlich wieder arbeiten lässt.
Die entscheidende Frage an den IT-Dienstleister
Diese praxisnahen Tipps sind nicht die einzigen, die der Sicherheitsexperte ausspricht. "Danach kommen die klassischen Grundlagen: Systeme aktuell halten, administrative Rechte reduzieren, Fernwartungszugänge sauber absichern und alte Benutzerkonten entfernen. Und dem IT-Dienstleister eine sehr einfache Frage stellen: Wenn morgen früh unsere gesamte IT ausfällt, wie lange dauert es, bis wir wieder arbeiten können?"
Schulung? – Ja, aber bitte richtig!
Wichtig sei zudem, dass jeder einzelne Mitarbeiter im Betrieb gleichermaßen für das Thema sensibilisiert wird und die entsprechenden Maßnahmen umsetzt. Auch hier gilt wie so oft: Kommunikation ist alles. Wird etwas Ungewöhnliches beobachtet, muss es weitergegeben bzw. dokumentiert werden.
Ungewöhnlich kann beispielsweise eine Rechnung sein. Eine Aufforderung, sich plötzlich erneut bei Microsoft 365 anzumelden. Ein angeblicher Lieferant mit neuer Bankverbindung. Eine Datei, die unerwartet zugeschickt wird. Diese Situationen gilt es zu trainieren, und zwar nicht in halbjährlich anberaumten Schulungen, in denen man seine Zeit absitzt, sondern in ohnehin regelmäßig stattfindenden Besprechungen. "Ruhig mal eine aktuelle Phishing-Mail zeigen", so Kress. "Einen echten Betrugsversuch besprechen. Einmal gemeinsam durchgehen, was im Verdachtsfall passiert."
Jeder Mitarbeiter muss vor allem eine Frage beantworten können: Wen informiere ich sofort, wenn mir etwas ungewöhnlich vorkommt? Mit "sofort" ist hier das unverzügliche Sofort gemeint, nicht das Sofort nach zwei Stunden. Denn bei einem laufenden Angriff ist Zeit der entscheidende Faktor.
Besonders für kleinere Handwerksbetriebe ohne eigenen Cybersecurity-Spezialisten bietet sich ein Zusammenschluss an, allein schon für den Erfahrungsaustausch. Innungen, Kreishandwerkerschaften, Verbände und regionale Unternehmensnetzwerke könnten laut Kress gemeinsame Schulungen organisieren, Sicherheitschecks bündeln oder Rahmenvereinbarungen schaffen.
Doch auch hier sei Vorsicht geboten: "Wenn mehrere Betriebe denselben IT-Dienstleister nutzen und dieser Dienstleister selbst kompromittiert wird, kann genau daraus ein zusätzliches Risiko entstehen. Deshalb müssen auch externe Partner vernünftig abgesichert sein. Man kann Security gemeinsam organisieren. Das eigene Risiko bleibt trotzdem das eigene Risiko."
Im Handwerk ist es vor allem der Diebstahl digitaler Identitäten, den der Cyberkom-Geschäftsführer ernst nehmen würde. Hat ein Angreifer erst einmal Zugang zum E-Mail-Postfach, kann er die gesamte Kommunikation ausspähen: Ansprechpartner, Inhalte, den individuellen Ton im Mail-Austausch, Dokumente wie Lieferscheine, Rechnungen, Mahnungen und vieles mehr. Somit wäre es ein leichtes, etwa Rechnungen im Namen des Betriebs mit abweichender Bankverbindung auszustellen. Umso wichtiger also, genau diese Abweichungen sorgsam zu prüfen und sich lieber einmal mehr rückzuversichern.
Außerdem sollte man den IT-Begriff im Handwerk größer denken. "Zeiterfassung, Warenwirtschaft, mobile Geräte, digitale Auftragsverwaltung, Gebäudeautomation, Fernwartung und zunehmend auch vernetzte Maschinen gehören zur digitalen Infrastruktur eines Betriebs", so Kress. "Cybersecurity schützt deshalb nicht nur den Computer. Sie schützt die gesamte Arbeitsfähigkeit des Unternehmens."
KI verändert die Spielregeln für beide Seiten
Die Betrugsmasche mit dem "nigerianischen Prinzen" (auch 419-Scam genannt) scheint mittlerweile jeder zu kennen. Doch mit dem Aufkommen von Künstlicher Intelligenz (KI), die für jedermann nutzbar ist, sind auch die Möglichkeiten in puncto Betrug immens gestiegen. Nachrichten per Mail, SMS oder Messenger-Dienst sind inzwischen deutlich ausgereifter und überzeugender. Hier lautet die goldene Regel: Niemals Links anklicken, verdächtige Anhänge öffnen, auf die Nachricht antworten oder eine Geldüberweisung auch nur in Betracht ziehen.
Schwieriger wird es bei Telefonanrufen oder Videocalls. Stimme und Aussehen – viele kennen es aus "Terminator" – lassen sich mithilfe von KI nahezu perfekt duplizieren.
Doch auch auf der Verteidigungsseite bietet KI erhebliche Möglichkeiten. Sie kann große Mengen an Sicherheitsinformationen auswerten, Auffälligkeiten erkennen und bei der Priorisierung von Vorfällen unterstützen. Dennoch warnt Kress: "KI repariert keine schlechten Grundlagen. Wenn ein Unternehmen keine Mehrfaktor-Authentifizierung nutzt, seine Systeme nicht aktualisiert und seine Backups nie getestet hat, wird auch die beste KI daraus keine belastbare Sicherheitsarchitektur machen. KI verstärkt Fähigkeiten. Das gilt für Angreifer genauso wie für Verteidiger."
Was nun also tun bei Erpressung? Wenn nun aber trotz aller Sicherheitsvorkehrungen ein Angreifer dennoch ein Schlupfloch im System findet und für einen Datenklau mit anschließender Erpressung für sich ausnutzt, was dann? "Besteht der Verdacht, dass gerade Systeme verschlüsselt werden, müssen betroffene Geräte möglichst schnell vom Netzwerk isoliert werden", so Experte Thomas Kress. "Netzwerkverbindungen bzw. WLAN trennen und sofort den zuständigen IT-Dienstleister oder einen Incident-Response-Spezialisten (Spezialist für die akute Abwehr von IT-Notfällen, Anm. d. Red.) einschalten."
Manch einer mag in so einer Situation überfordert sein, überhitzt reagieren und sämtliche Systeme neu aufsetzen. Doch genau das ist ein Fehler, denn dadurch können wichtige Spuren vernichtet werden. Bleibt zudem der ursprüngliche Zugangsweg weiterhin geöffnet, kann der Angreifer jederzeit wiederkommen.
Was ist aber nun mit der Lösegeldzahlung? Von Zahlungen rät Kress ab: "Die Erpressernachricht und andere Auffälligkeiten sollten dokumentiert werden. Der Vorfall gehört zu den zuständigen Strafverfolgungsbehörden. Bei einem möglichen Abfluss personenbezogener Daten müssen zusätzlich die entsprechenden datenschutzrechtlichen Pflichten geprüft werden."
Cybersecurity – der Feuerlöscher für Betrieb
Für Thomas Kress ist Cybersicherheit eine Notwendigkeit. Darum plädiert er für entsprechende Schutzmaßnahmen in Handwerksbetrieben, die aus seiner Sicht genauso selbstverständlich werden müssen wie Arbeits- und Brandschutz. "Niemand würde sagen: Wir sind nur zwölf Mitarbeiter, deshalb brauchen wir keinen Feuerlöscher", erklärt er. "Bei der digitalen Sicherheit sollten wir genauso denken."