
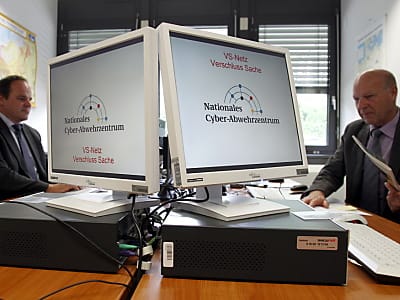
Durchschnittlich alle zwei Sekunden wird ein neues Computer-Schadprogramm erstellt. Und pro Tag werden 21.000 Webseiten weltweit mit solchen Programmen infiziert. Dagegen rüstet sich jetzt auch Deutschland. In Bonn wurde am Donnerstag offiziell das neue "Nationale Cyber-Abwehrzentrum" (NCAZ) eröffnet.
Deutschland rüstet nach im Internet
Bonn (dapd). Durchschnittlich alle zwei Sekunden wird ein neues Computer-Schadprogramm erstellt. Und pro Tag werden 21.000 Webseiten weltweit mit solchen Programmen infiziert. Dagegen rüstet sich jetzt auch Deutschland. In Bonn wurde am Donnerstag offiziell das neue "Nationale Cyber-Abwehrzentrum" (NCAZ) eröffnet.
Gerade die digitale Vernetzung sei es, die die Computernetze so verwundbar mache, sagte Bundesinnenminister Hans-Peter Friedrich (CSU). Täglich würden durchschnittlich 13 neue Schwachstellen in Standard-Programmen entdeckt. Da gelte es, die Informationstechnik in Deutschland "so robust und sicher wie möglich ausgestalten".
Im NCAZ sollen dafür die Schutz- und Abwehrmaßnahmen gegen IT-Angriffe besser koordiniert werden, sagte Friedrich. Ziel der "Cyber-Sicherheitsstrategie für Deutschland" sei es, die Sicherheit im Cyber-Raum zu erhöhen. Dieser Raum umfasse alle über territoriale Grenzen hinweg weltweit durch das Internet erreichbaren Informationsinfrastrukturen, betont der Minister.
Besondere Aufmerksamkeit sollen die sogenannten kritischen Infrastrukturen erhalten. Darunter versteht man Organisationen und Einrichtungen mit wichtiger Bedeutung für das Gemeinwesen wie beispielsweise Energie- und Wasserversorgung.
Angriff oder Schwachstellenanalyse
Das Cyber-Abwehrzentrum steht unter Federführung des "Bundesamtes für Sicherheit in der Informationstechnik"(BSI). Sein Präsident Michael Hange wies in seinem Bericht zur Lage der IT-Sicherheit in Deutschland darauf hin, dass die IT-gestüzten Angriffe immer mehr zunehmen. Die Attacken hätten eine neue Qualität in ihrer Zielrichtung und würden immer gefährlicher.
Wie aktuell und international die Sicherheitsprobleme sind, zeigen jüngste Beispiele aus den USA. So wurde bekannt, dass die Website des US-Geheimdienstes CIA Ziel eines Hackerangriffs geworden ist. "Tango down - CIA.gov" twitterte eine unter dem Namen Lulz Security bekannte Gruppe, die erst am Montag in das Computersystem des US-Senats eingedrungen war. Die Gruppe hatte sich in der jüngeren Vergangenheit zu Hackerangriffen auf die Elektronikkonzerne Sony und Nintendo und den öffentlich-rechtlichen US-Fernsehsender PBS bekannt. Lulz Security erklärte, es gehe nur darum, Schwachstellen offenzulegen.
Wunsch nach "gezielten" Empfehlungen
Die neue Einrichtung in Bonn hat sechs Mitarbeiter aus dem Bundesamt für Sicherheit in der Informationstechnik (BSI) und jeweils zwei aus dem Verfassungsschutz und dem ebenfalls in Bonn schon länger arbeitenden Bundesamt für Bevölkerungsschutz und Katastrophenhilfe. Auch die Bundespolizei, das Bundeskriminalamt, der Bundesnachrichtendienst, die Bundeswehr und das Zollkriminalamt sind mit Fachleuten im Abwehrzentrum vertreten.
Die Experten sollen bei einem Cyber-Angriff schnell ein Lagebild erstellen und den Behörden sowie den Wirtschaftsunternehmen "gezielt" empfehlen, wie sie reagieren sollen. Die Handlungsempfehlungen des Zentrums sollen Unternehmen und Behörden in die Lage versetzen, sich gegen IT-Angriffe besser schützen und damit Unternehmen sowie Behörden sicherer zu machen.
Polizeigewerkschaft: Abwehrzentrum ist nur ein erster Schritt
Die Gewerkschaft der Polizei (GdP) hält das Cyber-Abwehrzentrum für eine gute, aber keineswegs ausreichende Initiative. Der GdP-Vorsitzende Bernhard Witthaut sagte, das Zentrum dürfe nur ein erster Schritt sein. Die Polizeigewerkschaft bedauerte zugleich, dass es noch nicht gelungen sei, eine solche Abwehrstelle europaweit aufzubauen.
Der Informatik-Experte Volker Roth beklagte derweil den oft sorglosen Umgang der Nutzer mit dem Internet und forderte ein Umdenken. Der Bundesverband BITKOM regte an, dass die Privatwirtschaft in den Ausbau der neuen Einrichtung stärker einbezogen werden sollte. Betroffene Unternehmen und ihre Mitarbeiter könnten so besser geschützt werden.
dapd